
Kontrollera officiella källor
Anti-nätfiskekoden på Binance: så ser du om mejlet eller sms:et är äkta
Koden du själv ställer in ska finnas med i alla äkta mejl och sms från Binance. Här är var inställningen ligger, reglerna för koden, vad den inte skyddar mot och vad du gör med ett bluff-sms i Sverige.
Ett mejl med Binance-logotyp, rätt typsnitt och en knapp som säger att kontot måste bekräftas inom 24 timmar är enkelt att tillverka. Avsändaradressen går också att förfalska. Det finns däremot en detalj i meddelandet som den som skickar bluffen inte kan gissa sig till: koden du själv har valt inne på kontot.
Den här genomgången visar var inställningen ligger, vilka regler som gäller för koden, hur du läser ett misstänkt meddelande i rätt ordning och vad du gör i Sverige när sms:et visar sig vara en bluff.
Vad anti-nätfiskekoden gör – och vad den inte gör
Anti-nätfiskekoden är en kombination av bokstäver och siffror som du själv ställer in. När den är aktiverad skriver Binance in den i meddelanden som kommer från dem. Formuleringen i hjälpcentret är att koden "kommer att finnas med i alla legitima e-postmeddelanden och SMS du får från Binance", och att ett meddelande där koden är felaktig eller saknas kan vara ett nätfiskeförsök och bör rapporteras omedelbart.
Det ger dig en kontroll som tar ett par sekunder och som inte bygger på att du ska bedöma språk, logotyp eller avsändaradress.
Men koden har tydliga gränser, och de är värda att förstå innan du litar på den:
- Den gäller mejl och sms – inget annat. Ett samtal, ett meddelande i Telegram eller WhatsApp eller en chatt i en app innehåller ingen kod. Att koden "saknas" där säger alltså ingenting; det är andra kontroller som gäller då.
- Den säger inget om sidan du landar på. Ett äkta mejl kan vara flera månader gammalt och ändå ha en länk du klickar på idag. Koden bekräftar meddelandet, inte webbadressen.
- Den fungerar först när du har ställt in den. Innan dess saknar även äkta mejl kod, och då bevisar frånvaron ingenting.
- Den kan läcka. Koden syns i varje äkta meddelande, så den som har sett ett av dina Binance-mejl – en skärmdump i en chatt, en vidarebefordrad bekräftelse – har också sett koden. Hjälpcentret rekommenderar därför att du byter den om du misstänker att den har kommit ut.
Så ser skillnaden ut i inkorgen
Binance visar själva ett mejl och ett sms i båda varianterna. I versionen med kod ligger den i ett gult fält högst upp i mejlet, respektive sist i sms:et efter texten "Anti-Phishing:".
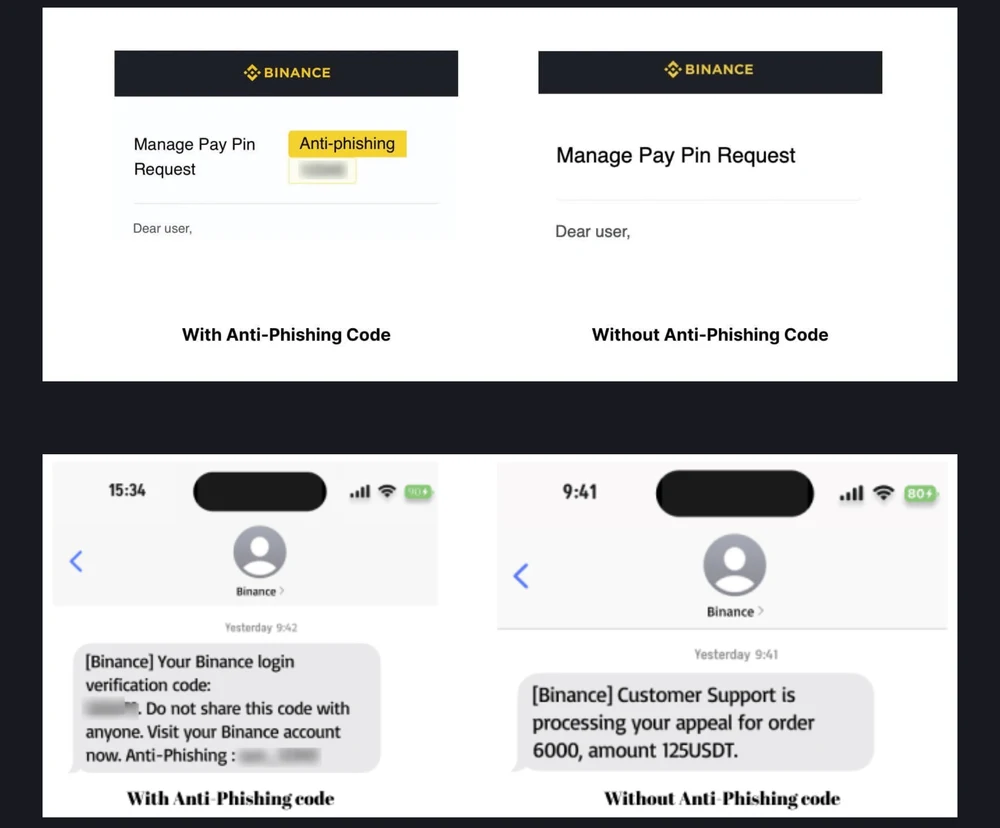
Binance hjälpcenter, sidan om anti-nätfiskekoden, hämtad 2026-10-06. Sidan visas på engelska från vår uppkoppling; samma avsnitt finns i den svenska versionen.
Lägg märke till exemplet utan kod längst till höger: "[Binance] Customer Support is processing your appeal for order 6000, amount 125USDT." Det är precis den typ av sms som används för att få dig att ringa upp eller klicka. Utan kod är det ingenting du ska agera på.
Var inställningen ligger
På webben: logga in, håll muspekaren över profilikonen och välj Konto → Säkerhet. Scrolla ned till avsnittet Avancerad säkerhet, där raden "Anti-nätfiskekod" ligger tillsammans med kontoanslutningar. Klicka på Aktivera (står det Ändra har du redan en kod).
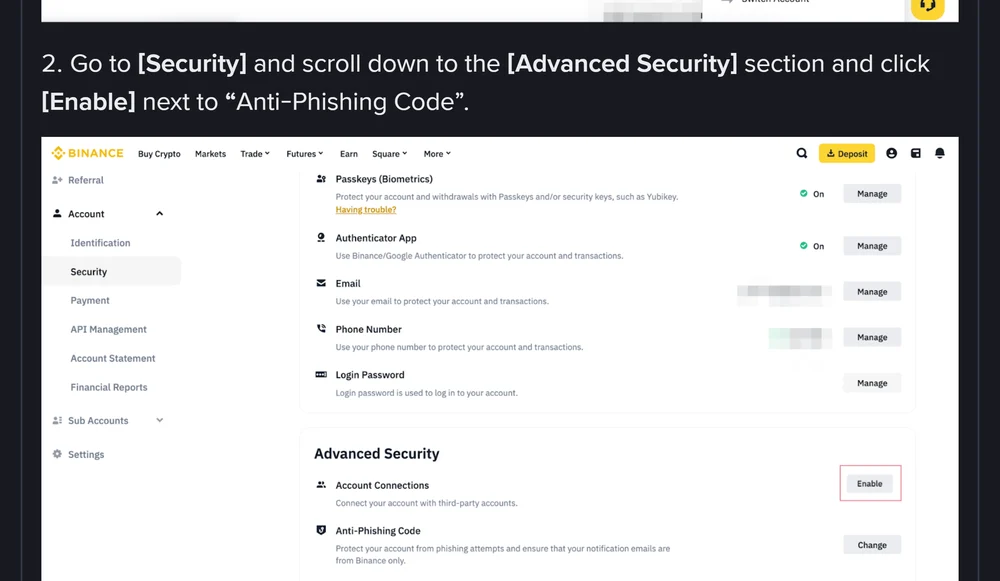
Skärmbild ur Binance hjälpcenters steg-för-steg-guide, hämtad 2026-10-06. Bilden är hjälpcentrets egen illustration av inställningssidan.
I appen: menyikonen → din profil → Kontoinformation → Säkerhet → Anti-nätfiskekod → Skapa.
Sista steget är detsamma i båda fallen: du bekräftar med din tvåfaktorsautentisering eller passkey. Har du inte det på plats ännu är det den delen du ska börja med – koden skyddar mot falska meddelanden, inte mot att någon loggar in.
Reglerna för koden – och hur du väljer en som håller
Hjälpcentret anger tre krav: koden ska bestå av 6 till 8 tecken, innehålla minst tre av fyra teckentyper (versaler, gemener, siffror och understreck) och får inte innehålla specialtecken. Binance rekommenderar en kod som inte är lätt att gissa men som du lätt känner igen.
Några praktiska konsekvenser av att koden syns i varje meddelande:
- Använd inte ditt namn, ditt födelseår eller något som står på din profil i sociala medier. Den som riktar in sig på dig kan gissa sådant.
- Återanvänd inte ett lösenord eller en del av ett. Koden är avsedd att visas, inte att hållas hemlig på samma sätt.
- Du ska aldrig behöva skriva in koden någonstans. Den som ber dig uppge den – i en chatt, ett formulär eller ett samtal – är inte Binance.
- Byt kod med jämna mellanrum, och direkt om du har delat en skärmbild av ett Binance-mejl med någon.
Fyra kontroller när meddelandet redan ligger i inkorgen
Hjälpcentrets guide för nätfiskemejl tar upp en ordning som fungerar bra i praktiken:
- Leta efter koden först. Finns den och stämmer den – fortsätt ändå försiktigt med länkarna. Saknas den, behandla meddelandet som falskt.
- Läs språket. Stavfel, märkliga formuleringar och hot som kräver att du agerar omedelbart är klassiska tecken.
- Kontrollera avsändaren med Binance Verify. Men notera hjälpcentrets egen reservation: bedragare förfalskar ofta avsändaradressen så att den ser ut att komma från "binance.com", och du bör vara försiktig även när verktyget anger källan som verifierad.
- Skicka in mejlet för granskning om du fortfarande tvekar. Binance ber då om skärmbilder och en EML-fil – originalfilen för mejlet, som du laddar ned via menyn [...] i din e-postklient. Den innehåller tekniska uppgifter som en skärmbild inte visar.
Gäller det istället ett sms om att kontot skulle vara spärrat finns en separat genomgång av hur du kontrollerar länken innan du klickar.
Sms: koden gäller även där – och vart anmälan går i Sverige
Polisen använder begreppet smishing när bluffen kommer via sms istället för mejl, och beskriver nätfiske som att bedragare "fiskar" efter dina uppgifter. Två saker är värda att göra med ett bluff-sms innan du raderar det.
Det första är gratis och tar tio sekunder: vidarebefordra meddelandet till 7726. Siffrorna motsvarar ordet SPAM på knappsatsen, numret är operatörsoberoende och går till teleoperatörerna så att de ser vilka utskick som pågår.
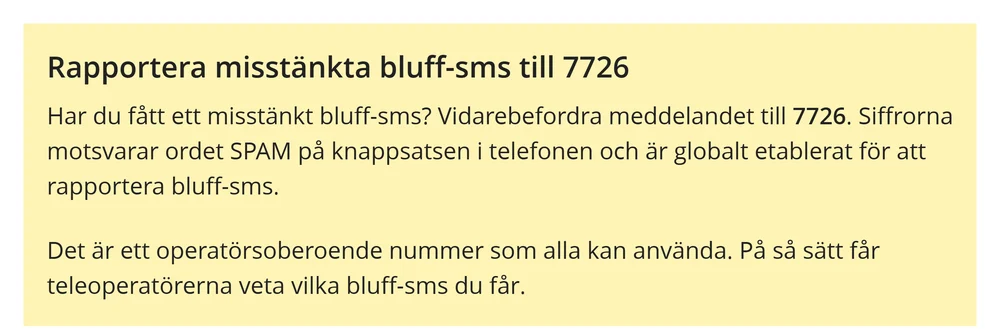
polisen.se, sidan "Nätfiske, phishing", granskad 20 augusti 2026. Hämtad 2026-10-06.
Det andra gäller om du hann klicka, logga in eller lämna uppgifter. Polisen anger ordningen: kontakta först din bank för att om möjligt stoppa fortsatt bedrägeri, gör sedan en polisanmälan – på 114 14 eller på en polisstation. Pågår brottet just nu är det 112 som gäller.
Om koden saknas eller är fel
Gör i den här ordningen, och gör det utan att klicka på något i meddelandet:
- Öppna inga länkar och svara inte. Logga in på Binance via ditt eget bokmärke eller appen om du vill kontrollera något som meddelandet påstår.
- Rapportera meddelandet till Binance. Hjälpcentret skriver uttryckligen att ett meddelande med felaktig eller saknad kod bör rapporteras omedelbart.
- Byt din anti-nätfiskekod om du tror att den har läckt – alltså om bluffen innehöll en kod som faktiskt var din.
- Kontrollera kontot. Gick du vidare och skrev in något, börja med att gå igenom enheter och inloggningar på kontot och byt lösenord.
- Se över uttagsskyddet. Det är vitlistan och tidsspärren som stoppar uttag som avgör vad en angripare hinner göra innan du upptäcker intrånget.
Vanliga frågor
Jag har inte aktiverat koden – betyder det att alla mejl från Binance är misstänkta?
Nej. Innan du har ställt in en kod saknas den även i äkta meddelanden, och frånvaron säger ingenting. Kontrollen blir användbar först när koden är på plats.
Kan en bedragare få reda på min kod?
Ja, om de har sett ett äkta meddelande från Binance som du har vidarebefordrat eller tagit en skärmbild av. Därför rekommenderar hjälpcentret att koden byts så snart du misstänker att den har kommit ut.
Skyddar koden mot falska Binance-sidor?
Nej. Koden finns i mejl och sms, inte på webben. En falsk inloggningssida kontrollerar du på domänen i adressfältet.
Vad gör jag om koden stämmer men mejlet ändå känns fel?
Följ aldrig en uppmaning som kommer med tidspress, även om koden stämmer. Logga in separat och kontrollera uppgiften inne på kontot. Kvarstår tveksamheten kan du skicka in mejlet med EML-fil till Binance support för granskning.
Måste jag ha konto för att kunna ställa in koden?
Ja, det är en inställning inne på kontot. Håller du fortfarande på att skapa ett är det värt att kontrollera länken och villkoren innan registreringen och att sätta upp tvåfaktorsautentisering, kod och uttagsskydd direkt – det tar några minuter och är betydligt enklare än att åtgärda i efterhand.
Källor och kontrolldatum
Kontrollerat 2026-10-06.
- Binance hjälpcenter: Vad är en anti-nätfiskekod och hur aktiverar man den på Binance? – publicerad 2023-04-21, senast uppdaterad 2026-08-28 (UTC). Källa till kodens regler (6–8 tecken, minst tre teckentyper, inga specialtecken), till formuleringen om att koden finns med i alla legitima mejl och sms, och till rekommendationen att byta kod.
- Binance hjälpcenter: Hur man identifierar nätfiske i e-post – publicerad 2018-03-25. Källa till kontrollordningen, reservationen om förfalskade avsändaradresser och till EML-filen.
- Polisen: Nätfiske, phishing – granskad 20 augusti 2026. Källa till 7726, till anmälan via 114 14 och till rådet att kontakta banken först.
Skärmbilderna av hjälpcentret visas på engelska eftersom sidorna serverades på engelska från vår uppkoppling; texten är avstämd mot den svenska versionen av samma artiklar.