
官方入口核驗
幣安防釣魚碼怎麼設?6 到 8 字元規則與真假郵件、簡訊的判讀順序
防釣魚碼是你自己設、詐騙者寫不出來的一組字元,幣安官方說明寫明它會出現在每一封官方郵件與簡訊中。本文整理繁體中文說明頁的設定路徑與字元規則、代碼正確/不符/缺失三種情況的處理方式,以及它擋不住電話、截圖與信箱被入侵的原因。
你收到一封署名幣安的郵件,說帳戶要凍結、提領待確認、或是有一筆你沒下過的訂單在申訴中。要判斷真假,最快的一招不是比對寄件人地址,而是看信裡有沒有你自己設的那組防釣魚碼。這組碼不是幣安發給你的,是你在帳戶裡自己打進去的,所以詐騙者寫不出來。
本文整理幣安繁體中文說明頁的官方規則與設定路徑,說明代碼出現在哪些訊息裡、不符合或缺失時該怎麼處理,以及它擋不住哪些情況。所有畫面與日期都在 2026 年 10 月 7 日重新核對過。
防釣魚碼是什麼,官方怎麼定義
幣安說明頁〈什麼是防釣魚碼,以及如何在幣安上設定?〉的定義很直接:「防釣魚碼是一項安全功能,可讓你為幣安帳號新增額外一層安全防護。啟用防釣魚碼後,幣安發送的所有真實電子郵件與簡訊都會包含此代碼。」
同一頁接著寫明判讀規則:「反網路釣魚碼是你設定的一組獨特字母與數字,會顯示在你收到的每一封幣安官方電子郵件與簡訊中。若顯示的代碼與你先前設定的不符或缺失,可能是網路釣魚嘗試,應立即回報。」
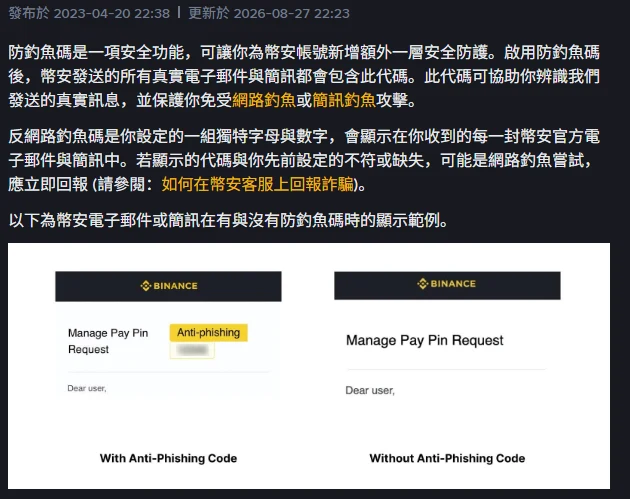
官方說明頁標示發布於 2023-04-20、更新於 2026-08-27(時間依瀏覽器所在時區顯示)。我們於 2026-10-07 以繁體中文介面重新開啟核對。
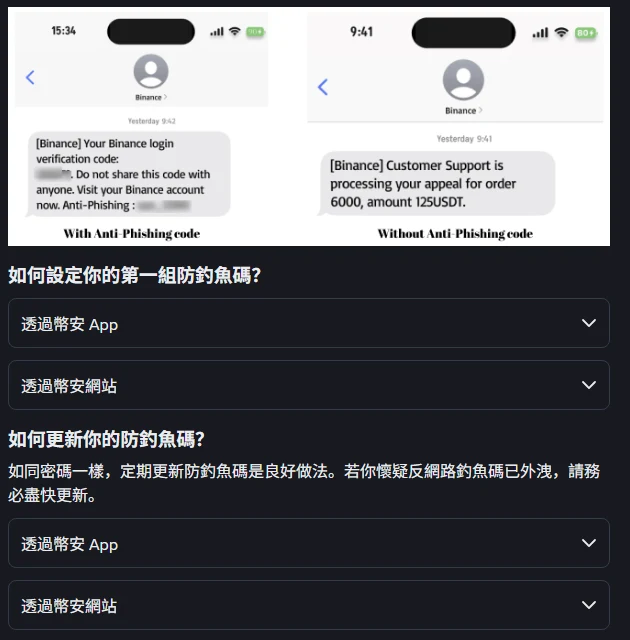
值得注意的是官方範圍寫的是「電子郵件與簡訊」,不只郵件。說明頁下方附的對照圖也同時給了兩種:郵件版的代碼出現在標題列旁,簡訊版的代碼接在內文末尾。右邊那則沒有代碼的簡訊範例寫著「[Binance] Customer Support is processing your appeal for order 6000, amount 125USDT.」——這正是假客服最常用的句型,因為它會讓人急著點開查看那筆不存在的訂單。
設定路徑:先確認自己在真的幣安頁面上
設定安全功能有一個前提:你得先在真的網站上。如果你是從某封郵件或簡訊裡的連結點進來的,先退出去,從自己的書籤或已核對過的網址重新進入。幣安官網網址怎麼確認裡整理了從右往左讀網域的方法,以及 accounts.binance.com 這種官方子網域要怎麼分辨。
確認在正確頁面之後,網站端的路徑是:
- 登入後把滑鼠移到右上角的個人檔案圖示,從下拉選單點「帳號」。
- 進入「安全」,往下捲到「進階安全」區塊,在「防釣魚碼」那一列找到啟用按鈕。
- 點「建立」。
- 輸入你想用的代碼,點「提交」,再用兩步驟驗證或通行密鑰完成驗證。
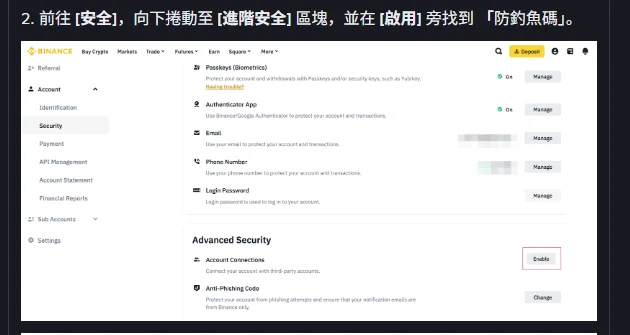
說明頁第二步附的畫面:左欄選單進入 Security 後,往下是 Advanced Security 區塊,Anti-Phishing Code 在這裡。即使在繁體中文說明頁上,內嵌的操作畫面仍是英文介面。
手機上的路徑不同:開幣安 App 的選單,點自己的頭像進入帳號資訊,選「安全」,再點「防釣魚碼」—「建立」。兩條路都要用 2FA 或通行密鑰完成最後驗證,所以如果你還沒設第二道驗證,會卡在這一步。還沒做過這些基礎設定的話,註冊前後的安全檢查清單裡有完整順序。
代碼要怎麼取才符合規則
官方對代碼本身有三條硬性限制:
- 長度介於 6 到 8 個字元。
- 大寫字母、小寫字母、數字、底線這四類中,至少要包含三類。
- 不得包含任何特殊字元。
官方另外給了一句選碼建議:「我們建議選擇不易被猜中,但你能輕易辨識的代碼。」
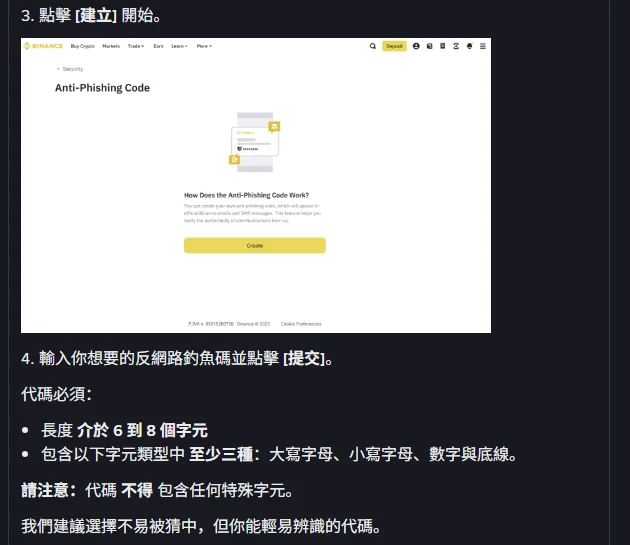
這兩個要求其實有點拉扯:太好記的碼(像生日、暱稱、常用帳號名)容易被猜中,太隨機的碼你自己掃一眼又認不出來。可行的折衷是取一個只有你會用的組合,例如兩個不相關的短詞加一個數字,長度剛好落在 6 到 8 之間。
要特別提醒的是:這組碼不是密碼。它會明文出現在每一封寄給你的官方郵件裡,任何能看到你信箱的人都看得到它。所以不要把它設成你在別處用過的密碼片段,也不要在設定時重複使用 2FA 備份金鑰裡的字串。
收到訊息時,照這個順序讀
設好之後,判讀其實只有三種結果。
代碼和你設的完全一樣。 這代表訊息確實來自幣安的發信系統。但「來自幣安」不等於「內容要你做的事是安全的」,後面會說明原因。
代碼存在,但和你設的不一樣。 直接當成釣魚處理。不要點信裡任何連結,也不要回覆。有一種情況例外:如果你最近剛改過代碼,而這封信是在改動之前寄出的,顯示的會是舊碼——所以換碼的時間自己要有印象。
整封信完全沒有代碼。 官方在〈如何辨識網路釣魚電子郵件〉裡寫得很明確:「來自『幣安』的電子郵件若沒有您的防釣魚碼,可能是惡意郵件。」處理方式一樣:不點連結,改從自己的書籤登入帳戶,直接在站內看有沒有對應的通知。
後兩種情況如果是從簡訊開始的,收到「帳戶異常」簡訊時的核驗順序把已經點了連結、已經輸入資料等不同洩漏程度的處理方式拆開寫了。
為什麼不能只靠看寄件人地址
很多人判斷郵件真假的習慣動作是看寄件人,但幣安自己舉的例子說明了這招為什麼不夠用。
在〈網路釣魚電子郵件範例〉這篇裡,官方列的第五個範例是一封顯示來自 [email protected] 的信,官方的說明是:「這是一封假裝來自 [email protected] 的網路釣魚電子郵件。然而,儘管網域是合法的,但它並不是從我們的電子郵件伺服器發送的。」
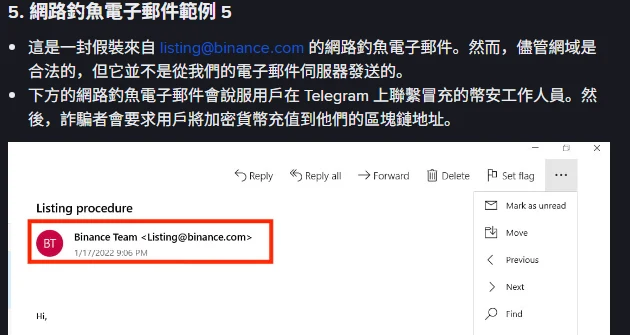
也就是說,寄件網域看起來完全正確,信仍然可能是偽造的。同一系列說明裡還有另一種更常見的手法:顯示名稱寫「Binance」,實際地址卻是 www--binance.com 這類用連字號偽裝的相似網域。
幣安在〈如何辨識網路釣魚電子郵件〉裡的提醒也延伸到驗證工具本身:「詐騙者通常會將他們的寄件人地址假冒成『binance.com』。即使幣安驗證顯示為來源已經驗證,您仍應持續保持警戒。」把這幾句放在一起看,順序應該是:先看防釣魚碼,再用官方驗證工具查寄件地址,兩者都過了仍要看信裡要你做什麼。官方驗證工具查不到結果時的判讀方式,整理在 Binance Verify 顯示無法驗證怎麼辦。
防釣魚碼擋不住的四件事
這是最容易被誤解的部分。代碼正確只證明一件事:訊息是從幣安的系統寄出的。以下情況它幫不上忙。
電話與社群私訊。 代碼只出現在郵件和簡訊裡。有人打電話來、或在 Telegram、X 上私訊你,畫面上根本沒有可以對照代碼的地方。
別人轉給你的截圖。 截圖可以修改,也可以是從別人的真信裁下來的。只有在你自己的信箱裡打開原始郵件才有意義。
你的信箱本身被入侵。 如果對方已經能讀你的信箱,他就看得到你的代碼,之後偽造的信可以把正確代碼寫進去。所以信箱的獨立密碼和多重驗證,和幣安帳戶本身一樣重要。
真信裡的釣魚內容。 這種比較少見,但官方自己提醒過即使來源已驗證仍要保持警戒。代碼正確、信件格式正常,仍要看它要求你做什麼——任何要你提供 2FA 備份金鑰、助記詞、密碼,或把資產轉去「安全錢包」的要求,無論代碼對不對都是詐騙。
什麼時候該換掉代碼
官方的建議是:「如同密碼一樣,定期更新防釣魚碼是良好做法。若你懷疑反網路釣魚碼已外洩,請務必盡快更新。」
實務上有三個時機值得立刻換:
- 你曾經把含有代碼的郵件完整轉寄給別人,或貼過截圖。
- 你的信箱出現過可疑登入,或你剛剛改完信箱密碼。
- 你在某個不確定真假的頁面上輸入過資料,不確定對方拿到了什麼。
換碼的路徑和建立相同,只是把「建立」換成「變更」,一樣要用 2FA 或通行密鑰完成驗證。
代碼不對之後,還能做什麼
幣安說明頁要求的第一個動作是回報:代碼不符或缺失時應立即向幣安客服回報詐騙。如果你想讓資安團隊確認某封信,官方的做法是提供郵件截圖和 EML 檔——在信箱的「⋯」選單裡選下載,就能取得這個檔案,EML 保留了截圖看不到的傳送紀錄。
除了回報幣安,在地的管道也值得用。
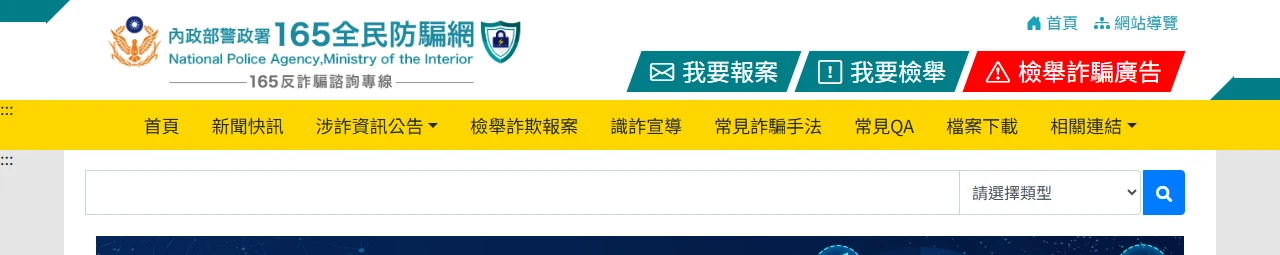
台灣:內政部警政署 165 全民防騙網首頁上有「我要報案」「我要檢舉」「檢舉詐騙廣告」三個入口,服務電話是 165。這個站每天更新「涉詐資訊公告」,我們在 2026-10-07 開啟時,當天的公告是「115/10/7民眾通報社群平臺涉詐廣告、貼文清單」。
香港:警方「守網者」的防騙視伏器可以查網址、電郵地址、電話號碼、平台帳戶與收款賬戶。查詢結果用四種顏色標示風險,其中紫色是「未有記錄」,官方自己加了一句「不代表無伏,應時刻保持警惕」。它的資料來源包括市民報案資料、機構提供的資料(如香港金融管理局、香港網絡安全事故協調中心)、可疑電話號碼舉報資料庫,以及資安公司的資料庫。
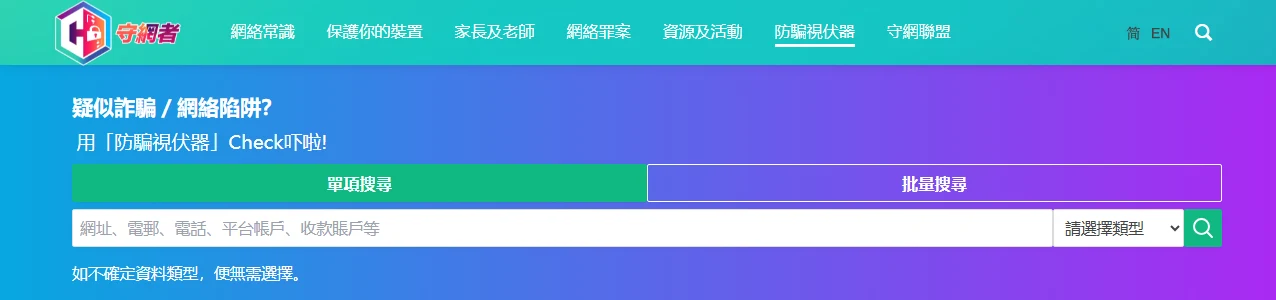
防騙視伏器另外有舉報功能:上傳可疑短訊的截圖和對方的電話號碼或連結,系統會先做分析再交警方核實,支援 SMS、WhatsApp、Facebook、Instagram、Telegram 等平台,iOS 版還有一鍵舉報。
常見問題
防釣魚碼和兩步驟驗證是同一回事嗎?
不是。兩步驟驗證保護的是「別人用你的帳號登入或提領」,防釣魚碼保護的是「你誤信假訊息」。兩者方向相反,不能互相取代。設定防釣魚碼本身還需要先有 2FA 或通行密鑰才能完成驗證。
官方說郵件和簡訊都會帶代碼,為什麼有的說明只提郵件?
幣安有兩篇相關說明的涵蓋範圍不同。〈什麼是防釣魚碼〉寫的是「電子郵件與簡訊」;〈如何辨識網路釣魚電子郵件〉這篇整篇只談郵件,所以只提到郵件。以涵蓋範圍較廣、更新日期較近的那篇為準比較安全,但真正收到簡訊時仍要配合其他線索判斷,不要只看有沒有代碼。
忘記自己設過什麼代碼怎麼辦?
直接到帳戶的進階安全區塊變更一組新的。變更後再收到的官方郵件和簡訊會帶新碼,之後就以新碼為準。
代碼顯示正確,但信要我點連結登入,可以點嗎?
不建議。正確的習慣是任何時候都從自己的書籤進入幣安,不從郵件連結登入。信裡提到的事情,登入後在帳戶內一樣看得到。
快速檢查清單
- 我已經在帳戶的進階安全區塊設定了防釣魚碼
- 代碼長度在 6 到 8 字元之間,包含至少三類字元,沒有特殊字元
- 這組碼不是我在別處用過的密碼片段
- 我知道代碼會同時出現在官方郵件和簡訊裡
- 收到署名幣安的訊息時,我會先找代碼再看內容
- 我知道代碼正確不代表信裡的要求是安全的
- 我知道代碼不符或缺失時要向幣安客服回報
- 我的信箱本身也有獨立密碼和多重驗證
還沒有幣安帳戶
如果你是在準備註冊的階段讀到這篇,建議先把入口核對清楚再開始。本站使用邀請碼 BNB986,邀請連結已於 2026-08-14 實際核驗,開啟後會轉往幣安註冊網域並保留邀請碼參數。完整的核對紀錄在 BNB986 邀請連結核驗頁。
註冊頁上顯示的回饋比例、資格與活動條款以你開啟當下的畫面為準;本站無法代為保證任何優惠。帳戶建好之後,建議在第一次入金前就把防釣魚碼和第二道驗證一起設好。
資料來源與核驗日期
全部於 2026-10-07 以繁體中文介面重新開啟核對。
- 幣安說明中心〈什麼是防釣魚碼,以及如何在幣安上設定?〉:代碼涵蓋範圍、設定與變更路徑、6 到 8 字元與字元類型規則、定期更新建議。頁面標示發布於 2023-04-20、更新於 2026-08-27。
- 幣安說明中心〈如何辨識網路釣魚電子郵件〉:沒有代碼的郵件可能是惡意郵件、寄件地址可被偽造成 binance.com、EML 檔下載方式。頁面標示發布於 2018-03-25。
- 幣安說明中心〈網路釣魚電子郵件範例〉:範例五中 [email protected] 的合法網域偽造信件。
- 內政部警政署 165 全民防騙網:首頁三個報案與檢舉入口、反詐騙諮詢專線、每日更新的涉詐資訊公告。
- 香港警務處守網者防騙視伏器:可查詢的資料類型、四色風險標示與「未有記錄」的註明、資料來源、可疑訊息舉報功能。
本文整理公開說明供自行核對使用,不代替幣安當下顯示的條款、地區資格與介面;各平台的介面名稱與路徑可能隨版本改變。