
官方入口核驗
幣安官網網址怎麼確認?網域讀法、App 下載渠道與官方驗證工具
假站可以把頁面做得一模一樣,但網址列騙不了人。本文用幣安官方舉過的假網域案例說明網址要從右邊往左讀,示範免登入的幣安官方驗證怎麼查網域與 Email、結果又有什麼邊界,並比對官網下載頁與兩個應用程式商店上的開發者名稱,整理出一套固定的入口核驗流程。
收到一條「幣安」連結,或在搜尋結果裡看到一個看起來像官網的入口,最快的判斷方式不是看頁面像不像——假站可以做到一模一樣——而是看網址列那一串字,以及你是從哪裡下載 App 的。這兩件事做對,後面大部分釣魚手法就進不來。
網址要從右邊往左讀
幣安在〈網路釣魚網站範例〉這篇說明裡舉過一個案例:駭客創建假冒的幣安網站 https://www.binance.com.com/,並操縱用戶透過臉書頁面造訪,一旦在假站登入,幣安帳戶憑證就被竊取。
這個網址騙得到人,是因為它裡面真的有「binance.com」這幾個字。但網域的歸屬要從右邊往左讀:最後一段是頂級網域,倒數第二段才是實際註冊的名稱。www.binance.com.com 註冊的是 com.com,前面的 binance 只是它底下的一個子網域名稱,跟幣安沒有關係。
判斷方式因此只有一條:把網址列從最右邊看回來,最後兩段必須正好是 binance.com。
順帶提醒一個容易誤判的方向。從官網點「登入」時,網址會換成 accounts.binance.com(2026-09-20 實測,www.binance.com/zh-TC/login 會轉到這個位址)。它的最後兩段仍是 binance.com,屬於幣安自己的子網域,不是假站。要警覺的是相反的排列:binance 出現在前面,後面接著另一個註冊網域。
幣安幫助中心的英文版〈How to Identify URL Spoof Phishing〉講的也是同一件事——登入前先看網址,確認網域是「binance.com」、開頭是「https://」。
官方驗證頁:自己查網域、Email 與電話
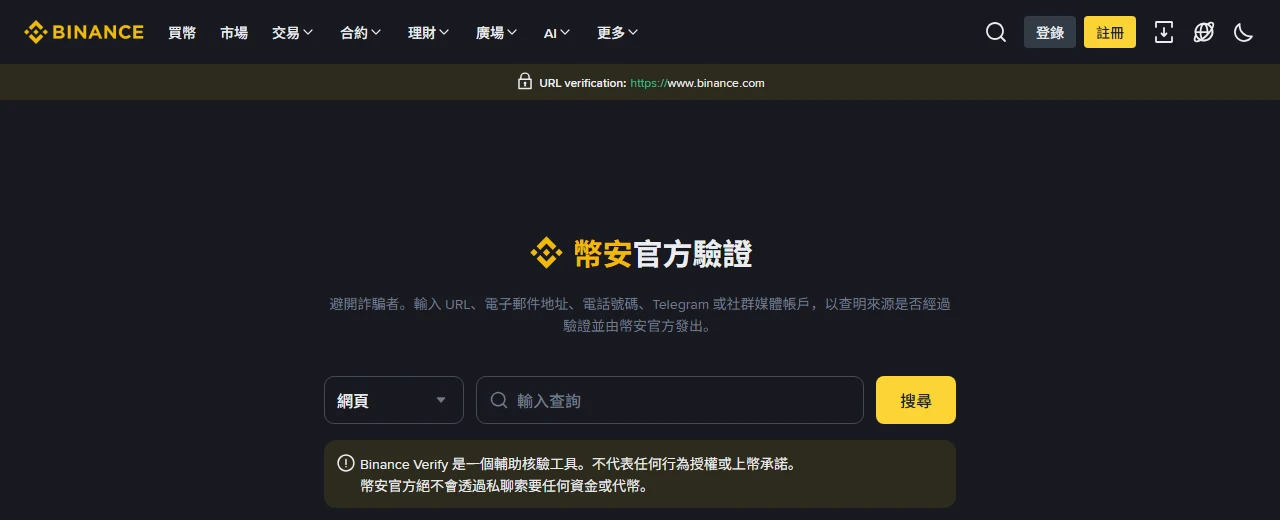
真實畫面:幣安官方驗證(Binance Verify)繁體中文頁面,未登入即可使用;擷取日期:2026-09-20。
幣安提供一個免登入的核驗工具「幣安官方驗證」。頁面說明是「避開詐騙者。輸入 URL、電子郵件地址、電話號碼、Telegram 或社群媒體帳戶,以查明來源是否經過驗證並由幣安官方發出。」左邊的下拉選單切換查詢類型(預設「網頁」),右邊貼上要查的內容再按搜尋。
這一版頁面頂端還帶著一條「URL verification: https://www.binance.com」標示。要提醒的是,不是每個幣安頁面都會出現這條,所以「沒看到」不等於假站——它可以當加分項,不能當唯一依據。
〈如何預防網路釣魚攻擊〉把這個工具列在預防措施第 2 條:「使用幣安驗證交叉檢查您見到的任何幣安網域、用戶名稱與員工名稱。僅使用受信任的網域。若事有蹊蹺,請勿點擊或下載可疑連結。」
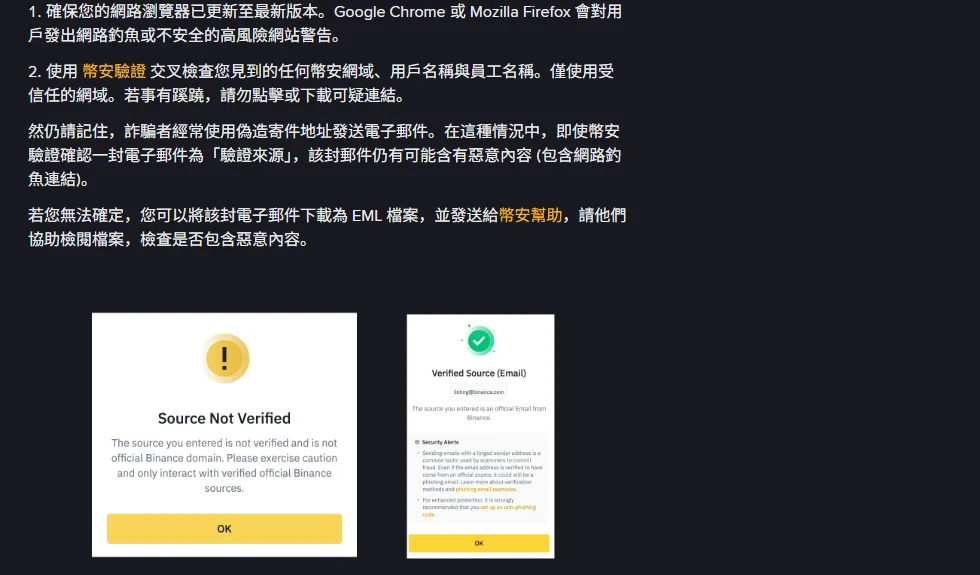
真實畫面:幣安幫助中心〈如何預防網路釣魚攻擊〉內文與官方示意圖;擷取日期:2026-09-20。
查詢結果有兩種走向。查不到會顯示「Source Not Verified」,說明你輸入的來源未經驗證、不是官方幣安網域,建議只與已驗證的官方來源往來;查得到會顯示「Verified Source」,並附上安全提示。
同一段 FAQ 也寫明了這個工具的邊界:詐騙者經常使用偽造寄件地址發送電子郵件,即使幣安驗證把一封郵件判為「驗證來源」,該郵件仍有可能含有惡意內容,包含網路釣魚連結。驗證頁自己也標示「Binance Verify 是一個輔助核驗工具。不代表任何行為授權或上幣承諾。」
也就是說,「查得到」只代表這個位址或帳號屬於幣安,不代表眼前這則訊息安全。而查不到的情況又分好幾種可能,判讀方式另外整理在幣安驗證顯示無法驗證時該怎麼判讀。
App 要從哪裡下載
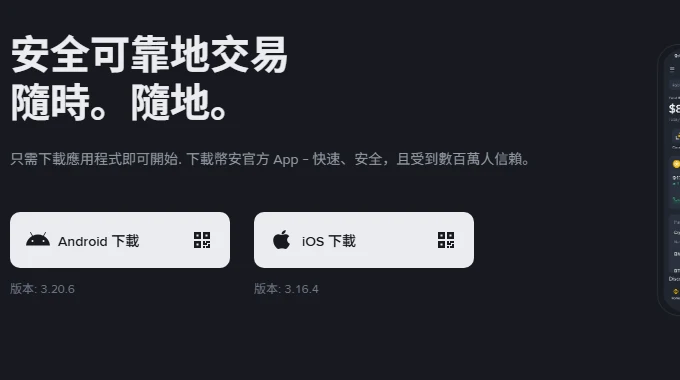
真實畫面:幣安官方下載頁(binance.com/zh-TC/download);擷取日期:2026-09-20,頁面標示 Android 版本 3.20.6、iOS 版本 3.16.4。
最穩的路徑是:先用上一節的方法確認自己人在 binance.com,再從官網的下載頁進入商店,而不是直接在商店或搜尋引擎裡搜「幣安」然後點第一個結果。
下載頁的版本號可以當對照點。2026-09-20 這天,頁面標示 Android 3.20.6、iOS 3.16.4。如果某個來源給你的安裝檔版本號跟官方標示差距明顯,那就值得停下來查清楚。
到了商店頁面,很多人習慣核對「開發者名稱是不是 Binance」。這個習慣沒錯,但要知道兩個商店上的登記名稱並不相同:
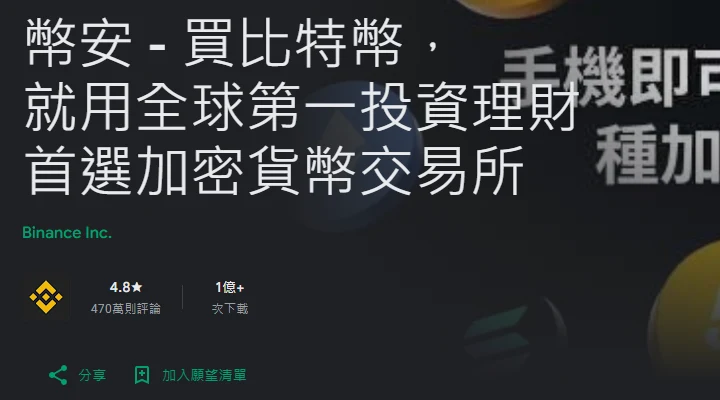
真實畫面:Google Play(繁體中文介面)上的幣安應用程式頁面;擷取日期:2026-09-20。
Google Play 上這款 App 的套件名稱是 com.binance.dev,開發者顯示 Binance Inc.,當天的公開數字是 4.8 分、470 萬則評論、1 億次以上下載。
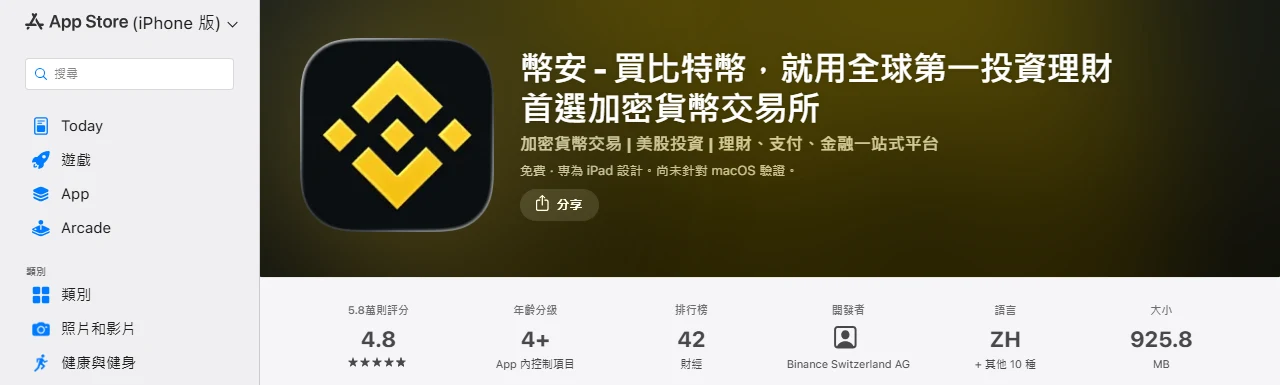
真實畫面:Apple App Store 台灣區的幣安應用程式頁面;擷取日期:2026-09-20。
Apple App Store 台灣區同一款 App 的資訊列裡,開發者寫的是 Binance Switzerland AG,旁邊還有 4.8 分、5.8 萬則評分、財經排行榜第 42 名、大小 925.8 MB。
兩個名稱都是真的,只是不同商店登記的主體不同。這也正好說明為什麼「名字看起來對」不是可靠的判斷標準——名字太容易模仿。可靠的是路徑:從已經確認過的官網下載頁跳進商店,再核對開發者、評分則數與下載量這些規模指標,假冒程式很難同時偽造。
至於第三方網站提供的安裝檔、群組裡傳來的 APK,或是「客服」指導你安裝的「專用版本」,一律不要裝。幣安在防釣魚建議裡針對瀏覽器擴充功能寫過一句可以套用的原則:務必僅自官方來源或應用程式商店下載,安裝任何擴充功能前請仔細自行研究。來路不明的安裝檔同樣沒有人替你把關。
進了假站之後,它們會開口要什麼
假站的目的不是讓你看,是讓你交出東西。幣安在〈網路釣魚網站範例〉裡列了幾種典型索取,認得出來就能及時收手:
- 帳戶密碼、2FA 代碼與簡訊驗證碼:釣魚頁會做得跟登入頁一模一樣,直接提示你輸入。
- Google 兩步驟驗證的備份金鑰:官方原文寫明「幣安在任何情況下皆不會要求您分享您的 Google 兩步驟驗證 (2FA) 備份金鑰」。交出備份金鑰等於把整組 2FA 讓出去。
- 自拍照:FAQ 描述攻擊者會利用 AI 重複使用這張照片進行面部驗證,所以來路不明的頁面要你上傳自拍,是高風險訊號。
- 把資產轉到「安全錢包」:官方原文寫明「幣安絕不會要求您將資金移動至另一個錢包」。
驗證頁上另有一句可以直接記住的原則:「幣安官方絕不會透過私聊索要任何資金或代幣。」
這些索取通常包在一個急迫的理由裡。如果整件事是從一則簡訊開始的,收到「帳戶異常」簡訊時的核驗順序可以照著走;如果對方是打電話來的,幣安假客服來電怎麼辨認整理了官方對來電的完整說法。
把入口固定下來,比每次重新判斷省事
〈如何預防網路釣魚攻擊〉列的預防措施裡,這幾項最實際:
- 把瀏覽器更新到最新版。官方點名 Google Chrome 或 Mozilla Firefox 會對用戶發出網路釣魚或不安全的高風險網站警告。
- 自己確認過一次網域之後,把它存成書籤,之後只從書籤進入。官方特別提醒,搜尋引擎的推薦連結、瀏覽器插件與擴充功能都可能把用戶引導至釣魚網站。
- 啟用反網路釣魚碼。官方說明:每封來自幣安的真實電子郵件皆會出現這組獨特的英文字母與數字組合,啟用後請迴避任何未包含反網路釣魚碼的電子郵件。
- 啟用兩步驟驗證。在用戶名稱與密碼遭竊的情況下,2FA 能提供額外一層保護。
- 官方也建議可以考慮安裝 Chrome Netcraft 擴充功能或 Firefox Netcraft 反網路釣魚擴充功能。
還有一項不在清單裡但值得養成:不確定的時候,把可疑郵件存成 EML 檔交給幣安客服查驗。官方說明寫了下載方式——在郵件服務的三個點選單裡選「下載訊息」——資安團隊會協助檢查內容是否含有惡意成分。
快速檢查清單
- 我從網址列最右邊讀回來,最後兩段正好是
binance.com - 我知道
accounts.binance.com是官方子網域,而binance.com後面還接著別的網域就不是 - 我用幣安官方驗證查過這個網域、Email 或電話號碼
- 我明白「查得到」只代表來源屬於幣安,不代表這則訊息安全
- App 是從官網下載頁進商店安裝的,不是搜尋結果或別人給的安裝檔
- 我核對過商店頁面的開發者、評分則數與下載量
- 我沒有在任何頁面輸入過 2FA 備份金鑰,也沒有上傳自拍給不明頁面
- 確認過的入口已經存成書籤
- 帳戶已啟用反網路釣魚碼與兩步驟驗證
常見問題
網址裡有 binance 就是官網嗎?
不是。幣安自己舉過的例子是 https://www.binance.com.com/,網址裡確實有「binance.com」,但實際註冊的網域是 com.com。判斷要從右邊往左讀最後兩段。
登入時網址變成 accounts.binance.com,是被轉走了嗎?
2026-09-20 實測,從 www.binance.com/zh-TC/login 進入會轉到 accounts.binance.com/zh-TC/login。最後兩段仍是 binance.com,屬於官方子網域。
幣安官方驗證查得到,就可以放心點連結嗎? 不行。官方 FAQ 寫明詐騙者會使用偽造寄件地址,即使郵件被判為「驗證來源」,內容仍有可能含有釣魚連結。驗證頁本身也標示它是輔助核驗工具。
兩個商店的開發者名稱不一樣,哪一個才是真的? 2026-09-20 查看時,Google Play 顯示 Binance Inc.,Apple App Store 台灣區顯示 Binance Switzerland AG,兩個都是官方頁面,只是登記主體不同。與其記名稱,不如固定從官網下載頁進商店。
有人給我 APK 說是官方版本,可以裝嗎? 不要。來路不明的安裝檔沒辦法驗證,官方一律建議從官方來源或應用程式商店取得。
還沒有帳戶:把第一步做對
如果你正準備註冊,入口本身就是第一道安全設定。可以先看註冊前安全設定:Email、密碼、Passkey 與 2FA 檢查清單,再從我們的 BNB986 安全註冊說明頁核對條件。直接邀請連結為 https://www.binance.com/join?ref=BNB986。送出前請用本文的方法確認最終網域仍是 binance.com、頁面顯示邀請碼 BNB986,並以當下頁面顯示的地區資格與實際條件為準。
這是推薦連結;我們可能因合資格註冊獲得回饋,不會因此提高你的交易成本。它不能保證優惠、審核通過或服務在你的地區可用。
資料來源與更新日期
- 幣安官方驗證(繁體中文頁面)
- 幣安幫助中心:如何預防網路釣魚攻擊(頁面標示發布於 2018-12-10)
- 幣安幫助中心:網路釣魚網站範例(頁面標示發布於 2018-12-11)
- Binance Support: How to Identify URL Spoof Phishing(英文版,頁面標示發布於 2018-03-08)
- 幣安官方下載頁
- Google Play:幣安應用程式頁面
- Apple App Store:幣安應用程式頁面(台灣區)
資料核對日期:2026-09-20。App 版本號、商店上的評分與下載量、頁面配置都會隨時間變動,實際操作時請以你當下看到的頁面為準。本文整理的是核驗方法,不是投資建議。