
Provjera službenih izvora
Anti-phishing kod na Binanceu: kako provjeriti je li poruka zaista od Binancea
Anti-phishing kod je niz od 6 do 8 znakova koji Binance dodaje u svoje e-mailove i SMS poruke. Evo kako ga pročitati, šta znači kada ga nema, koje kanale uopšte ne pokriva i kojim redoslijedom provjeriti sumnjivu poruku prije nego što otvorite link.
Stigne poruka: s vašeg Binance naloga navodno je pokrenuta isplata, a dugme u poruci rješava sve u dva klika. Logo je tačan, ton je službeni, a vi imate petnaestak sekundi da odlučite. U toj poruci postoji jedan detalj koji možete provjeriti bez da išta otvorite — anti-phishing kod koji ste sami odabrali. Ovdje je šta taj kod pokriva, gdje ne vrijedi i kojim redoslijedom provjeriti poruku koja se predstavlja kao Binance.
Šta je anti-phishing kod i gdje se pojavljuje
Binance ga na stranici pomoći opisuje kao „jedinstven niz slova i brojeva koji sami postavite i koji će se pojaviti u svakom legitimnom e-mailu i SMS-u koji dobijete od Binancea“ (u originalu: a unique set of letters and numbers you set, that will appear in every legitimate e-mail and SMS you receive from Binance). Ista stranica dodaje da, ako je prikazani kod netačan ili ga uopšte nema, može se raditi o pokušaju phishinga i to treba odmah prijaviti.
Logika je jednostavna: kod zna samo vaš nalog. Napadač koji šalje masovne poruke ne može ga pogoditi, pa poruka bez koda odmah gubi kredibilitet — čak i kada izgleda savršeno.
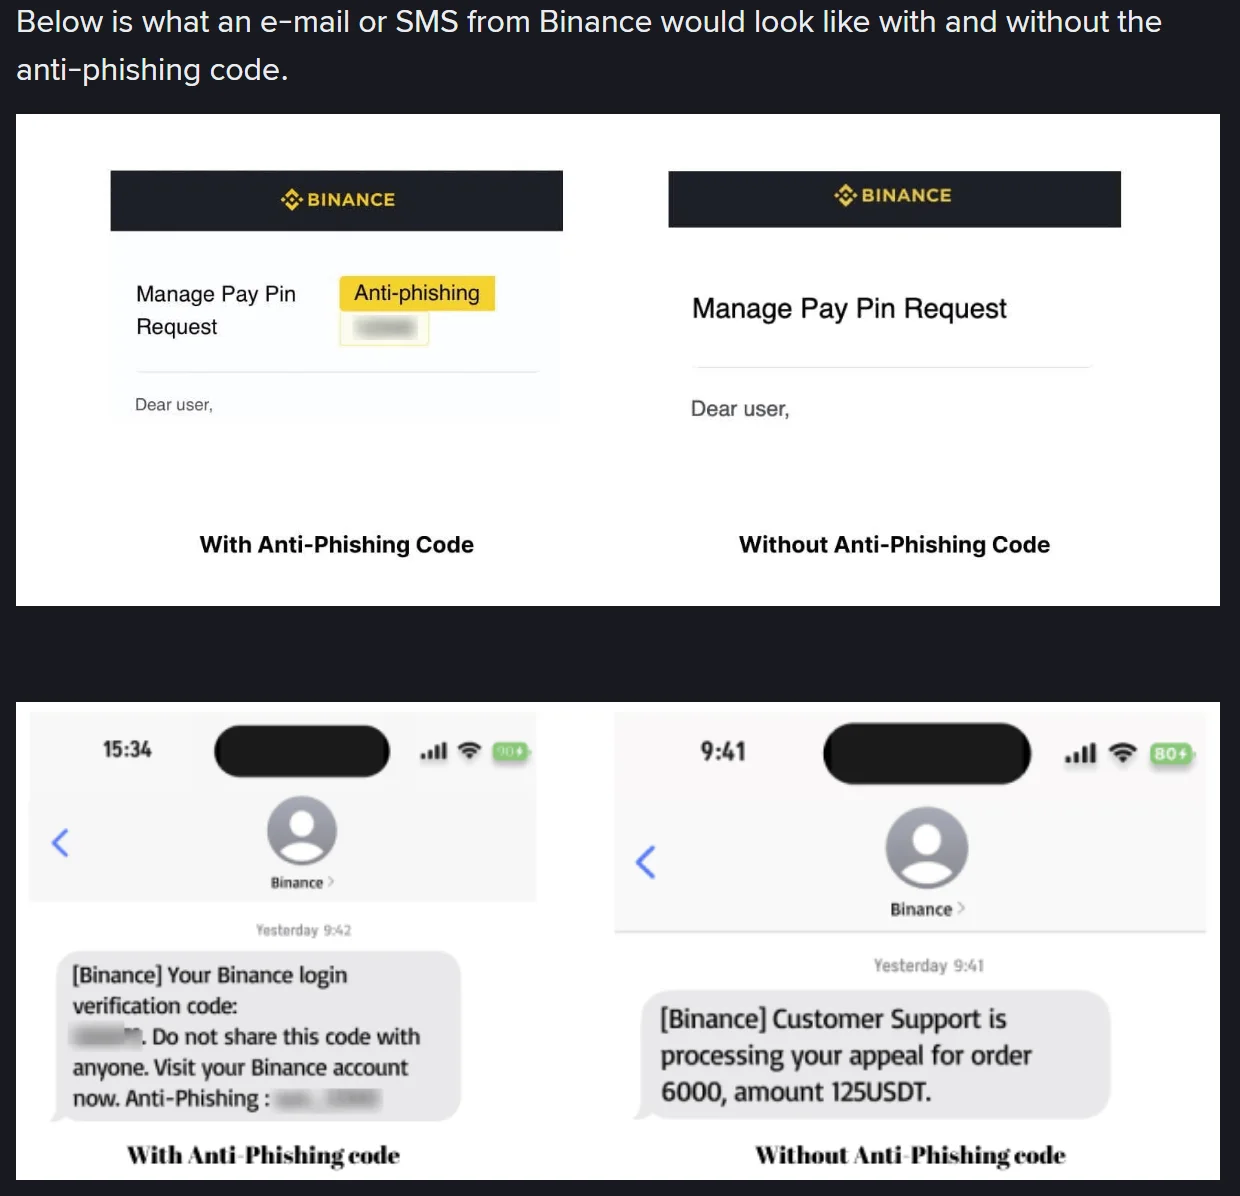
U e-mailu kod stoji uz naslov poruke, u žutom polju pored teksta zahtjeva. U SMS-u se nalazi na kraju, iza oznake Anti-Phishing. Poruka bez tog dijela, prema primjeru sa iste stranice, izgleda potpuno isto — samo bez koda.
Pravila za sam kod
Kod birate vi, ali Binance postavlja granice. Sa službene stranice pomoći:
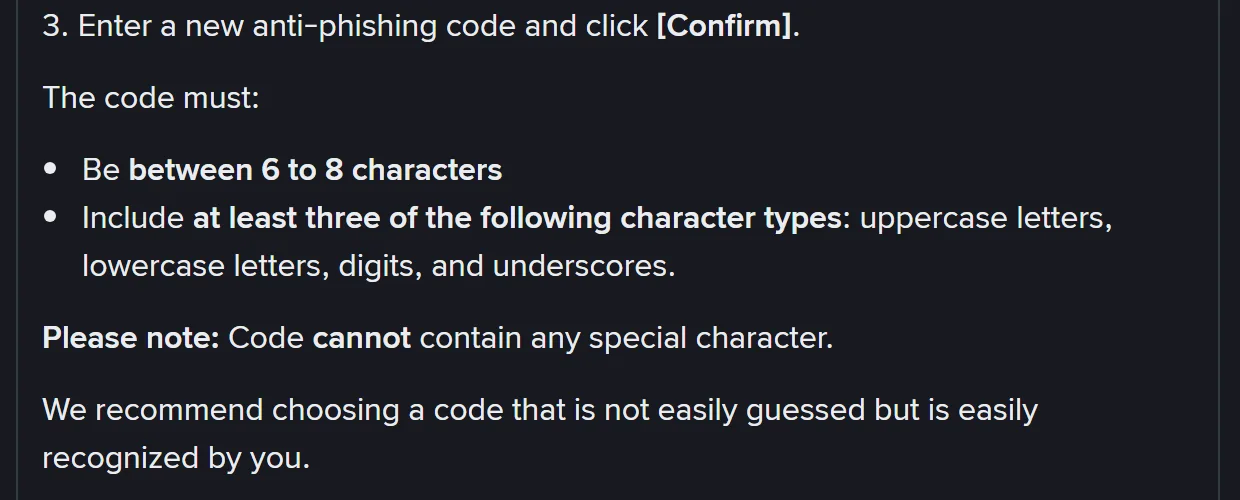
- dužina je od 6 do 8 znakova;
- mora sadržavati najmanje tri od četiri vrste znakova: velika slova, mala slova, cifre i donju crtu;
- specijalni znakovi nisu dozvoljeni;
- preporuka je kod koji se teško pogađa, a vi ga prepoznajete na prvi pogled.
U praksi to znači: ne uzimajte ime, godinu rođenja, dio lozinke ni registarsku oznaku. Dobar kod je nešto što biste prepoznali i u pola noći, a što niko ne može izvući iz vašeg profila na društvenim mrežama.
Gdje se postavlja i mijenja
U aplikaciji idete na meni, zatim profil i ekran Account Info, pa Security i stavku Anti-Phishing Code, gdje birate Create. Na webu je put Profile – Account – Security, pa dio Advanced Security i dugme Enable pored stavke Anti-Phishing Code. U oba slučaja postavljanje se potvrđuje dvofaktorskom prijavom (2FA) ili passkeyjem.
Kod se mijenja na istom mjestu, preko Change Anti-Phishing Code. Binance preporučuje da ga povremeno mijenjate kao i lozinku, a odmah ako posumnjate da je procurio.
Četiri stvari koje kod ne dokazuje
Ne pokriva sve kanale. Stranica o anti-phishing kodu govori o e-mailu i SMS-u. Stranica How to Identify Phishing Emails isti test opisuje samo za e-mail: svaki e-mail od „Binancea“ koji nema vaš anti-phishing kod vjerovatno je zlonamjeran. Nijedna ne pominje telefonski poziv, Viber, WhatsApp, Telegram ni poruke na društvenim mrežama — tamo ovaj test jednostavno ne postoji i morate se osloniti na drugu provjeru.
Tačan kod nije potpis. Ako je neko već ušao u vaše e-mail sanduče ili ima pristup starim porukama, vaš kod je vidio. Zato promjena koda ima smisla nakon svake sumnje na kompromitovano sanduče.
Adresa pošiljaoca se lažira. Binance u uputstvu za prepoznavanje phishing e-mailova upozorava da prevaranti često lažiraju adresu da izgleda kao „binance.com“ i da treba biti oprezan čak i kada alat za provjeru izvor označi kao službeni.
Kod ne provjerava link. I kada je kod tačan, dugme iz poruke ne morate koristiti. Otvorite nalog preko adrese koju ste sami upisali ili preko aplikacije i potražite isti događaj tamo.
Redoslijed provjere kad stigne poruka „od Binancea“
- Ne dodirujte dugmad, linkove ni priloge dok ne završite provjeru.
- Potražite svoj kod — u e-mailu uz naslov, u SMS-u na kraju poruke.
- Ako koda nema ili je pogrešan, tretirajte poruku kao pokušaj prevare i prijavite je kroz Binance podršku.
- Ako kod jeste tu, poruku i dalje ne otvarate iz nje same: provjerite adresu, broj ili nalog pošiljaoca prije nego što bilo šta pošaljete.
- Otvorite svoj nalog samostalno i uporedite da li događaj iz poruke zaista postoji; usput pogledajte ko je i s kojeg uređaja prijavljen na vaš nalog.
- Ako i dalje sumnjate, Binance traži da podršci pošaljete snimke ekrana i EML datoteku e-maila kako bi njihov sigurnosni tim provjerio autentičnost.
Ako ste već kliknuli ili odgovorili
Kod je tada samo dijagnoza, a ne rješenje. Ovisno o tome koliko ste daleko otišli, redoslijed hitnih koraka — od lozinke i 2FA do blokade kartice — opisan je u tekstu o tome šta uraditi kada ste otvorili poveznicu iz lažnog Binance SMS-a. Ako je novac već otišao, važniji je drugi redoslijed: prikupljanje dokaza i prijava kada je kripto već poslan.
Prijavu ne ostavljajte samo platformi. Jedinica za visokotehnološki kriminalitet MUP-a Republike Srpske u upozorenju o e-mail prevarama traži da pošiljaoca provjerite telefonom ili na neki drugi način osim elektronske pošte i da o sumnjivoj poruci obavijestite najbližu policijsku stanicu.
To upozorenje prvenstveno opisuje prevare nad firmama (BEC i takozvanu direktorsku prevaru), ali pravilo vrijedi i za privatni nalog: provjera ide kanalom koji nije ista ona poruka. Kontakt jedinice je [email protected] i telefon 051/331-291, adresa Jug Bogdana 108 u Banjoj Luci. U Federaciji BiH prijava ide najbližoj policijskoj upravi.
Ako tek otvarate nalog
Anti-phishing kod je jedna od stavki koje se postavljaju odmah nakon registracije, zajedno sa 2FA i pregledom uređaja; cijeli taj set opisan je u vodiču za sigurnu Binance registraciju u BiH. Ako registraciju tek planirate, uslove uz Binance pozivni kod BNB986 provjerite na samoj stranici za registraciju, a naš odnos prema takvim linkovima stoji u objavi o preporuci i riziku.
Česta pitanja
Štiti li anti-phishing kod i od lažnih poziva?
Ne. Kod se pojavljuje u e-mailu i SMS-u koje šalje Binance. Poziv, Viber ili Telegram poruka nemaju ga, pa odsustvo koda tamo ništa ne znači — kao ni njegovo prisustvo, jer se tekst poruke može prepisati.
Šta ako e-mail izgleda stvarno, a koda nema?
Prema Binanceovoj stranici pomoći, nedostatak koda je razlog da poruku tretirate kao mogući phishing i prijavite je. Ne odgovarajte na nju i ne otvarajte linkove; otvorite nalog samostalno i provjerite postoji li tamo isti događaj.
Mora li se kod mijenjati?
Nije obavezno, ali Binance ga preporučuje mijenjati povremeno, kao lozinku, i odmah ako sumnjate da ga je neko vidio.
Zamjenjuje li kod dvofaktorsku prijavu?
Ne. Kod provjerava poruku koja vam stiže, a 2FA ili passkey štite prijavu i isplatu. Jedno ne zamjenjuje drugo.
Izvori i datum provjere
- Binance, What Is an Anti-Phishing Code and How to Set It up on Binance? — objavljeno 21. aprila 2023, posljednja izmjena 28. augusta 2026. (po UTC).
- Binance, How to Identify Phishing Emails — objavljeno 25. marta 2018.
- MUP Republike Srpske, Jedinica za visokotehnološki kriminalitet, E-mail prevare — Banja Luka, 7. augusta 2025.
- MUP Republike Srpske, Jedinica za visokotehnološki kriminalitet, kontakt jedinice — adresa, telefoni i e-mail.
Stranice su otvorene i snimljene 5. oktobra 2026. Nazivi stavki u meniju i pravila za kod mogu se promijeniti bez najave, pa prije izmjena otvorite stranicu pomoći iz svoje aplikacije ili sa adrese koju ste sami upisali. Norlyva nije povezana s Binanceom; tekst je opća sigurnosna informacija, a ne finansijski ili pravni savjet.