
Säker registrering
Har någon loggat in på mitt Binance-konto? Så kontrollerar du enheter och inloggningar
Misstänker du att någon annan varit inne på ditt Binance-konto? Öppna inte länken i meddelandet. I kontot finns två listor — Device Management och Account Activity Records — som visar vilka enheter som har tillgång och när någon loggat in. Guiden förklarar hur du läser kolumnerna Location och IP Address utan att dra fel slutsats, i vilken ordning du bör agera, varför uttag är stängda i 24 timmar efter lösenordsbyte och hur en polisanmälan om dataintrång går till i Sverige.
Ett mejl om inloggning från en ny enhet, ett sms om "ovanlig aktivitet" eller en summa som inte stämmer — misstanken att någon annan är inne på kontot kommer ofta plötsligt. Innan du gör något annat: klicka inte på länken i meddelandet. Om meddelandet är falskt leder länken till en kopia av inloggningssidan, och då lämnar du ifrån dig exakt det som angriparen saknar. Skriv in adressen själv eller öppna appen du redan har installerad. Hur du bedömer själva meddelandet går vi igenom i guiden om Binance-sms om spärrat konto och hur du kontrollerar länken.
När du väl är inne i kontot finns två listor som svarar på frågan: Device Management och Account Activity Records. Den ena visar vilka enheter som får komma åt kontot just nu, den andra visar vad som faktiskt har hänt. Den här guiden går igenom hur du läser dem, vad kolumnerna Location och IP Address egentligen säger, och i vilken ordning du bör agera om något ser fel ut.
Var listorna ligger
Båda nås från säkerhetsinställningarna. Binance beskriver vägen i sin egen säkerhetsblogg: logga in, gå till Security och sedan till [Devices and Activities] – [Device Management] för att ta bort enheter du inte använder. Under [Account Activity] ser du din senaste inloggning, och därifrån når du hela listan Account Activity Records.
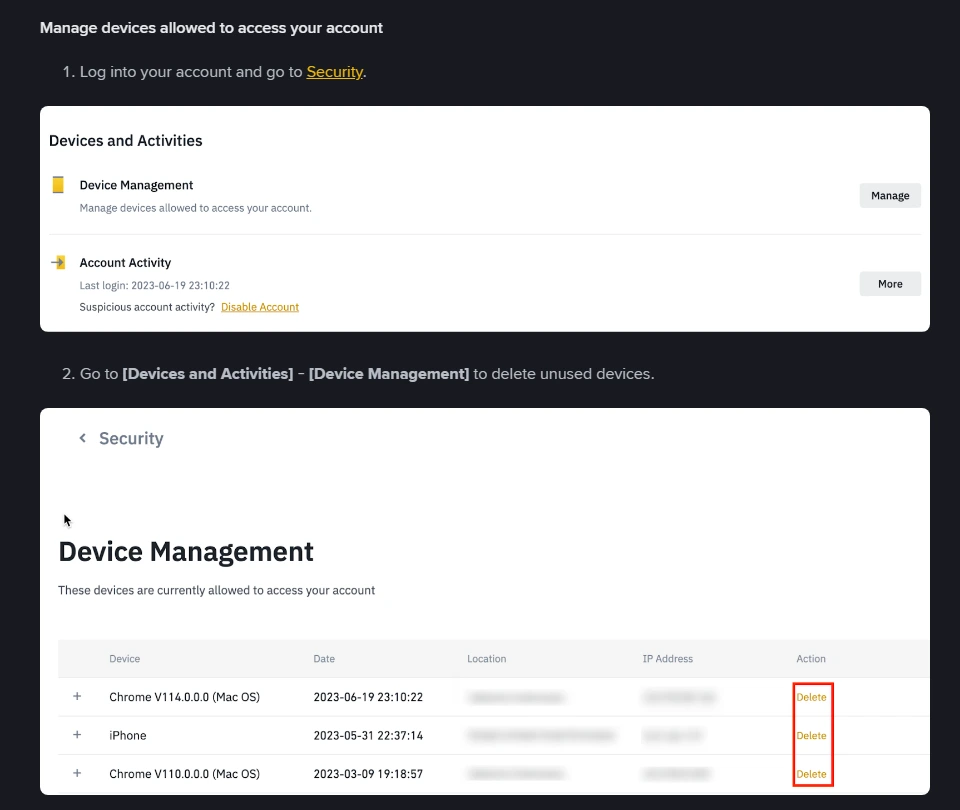
Binance säkerhetsblogg, hämtad 2026-09-29. Location och IP Address är maskerade i Binance egen bild.
En sak att veta i förväg: hjälpsidorna och bloggen visas på engelska även när du surfar från Sverige, så termerna nedan står kvar på engelska. Menyerna i appen kan däremot vara översatta.
Device Management: vilka enheter har tillgång just nu
Tabellen har fyra kolumner plus en åtgärdskolumn: Device (webbläsare eller apptyp, till exempel "Chrome V114.0.0.0 (Mac OS)" eller "iPhone"), Date (när enheten senast användes), Location, IP Address och Delete.
Gå igenom raderna en och en och fråga dig: känner jag igen den här enheten? En gammal telefon du sålt, en jobbdator du inte längre har, eller en webbläsare du bara använde en gång — allt sådant ska bort. Binance skriver uttryckligen i sin lista med säkerhetstips: "Once a device is deleted, it will no longer be able to access your account unless you re-confirm it via email." Att ta bort en enhet är alltså inte kosmetiskt. Den som sitter på den enheten blir utelåst tills den bekräftas på nytt via din mejladress — vilket i sin tur betyder att din mejl måste vara säkrad, annars kan angriparen bekräfta åt sig själv.
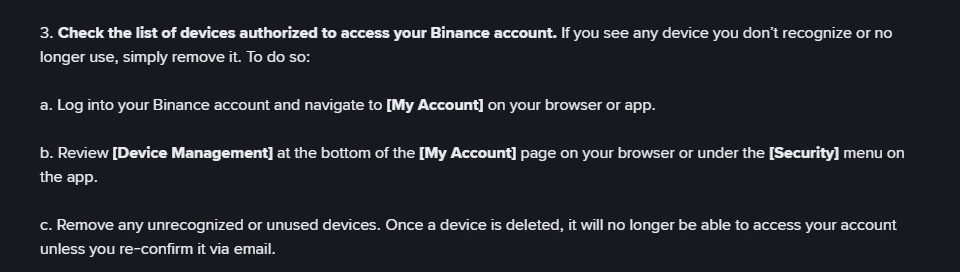
Binance, "14 Tips to Secure Your Binance Account", hämtad 2026-09-29.
Läs inte Location som en adress. Orten räknas fram från IP-adressen. Använder du mobilnät kan trafiken gå ut via en annan ort än där du står, och med VPN eller en operatörs proxy kan orten hamna i ett annat land helt utan att någon gjort intrång. En okänd stad är alltså en anledning att titta närmare — inte ett bevis. Det som väger tyngre är en enhetstyp du aldrig har haft, eller ett datum då du vet att du inte var inloggad.
Account Activity Records: vad som redan har hänt
Device Management visar nuläget. Account Activity Records är loggen. Den har två flikar — Login Activity och Security Activity — och kolumnerna Date, Source (web, ios, android och så vidare), Status och IP Address. På samma sida finns genvägen "Suspicious account activity? Disable Account".
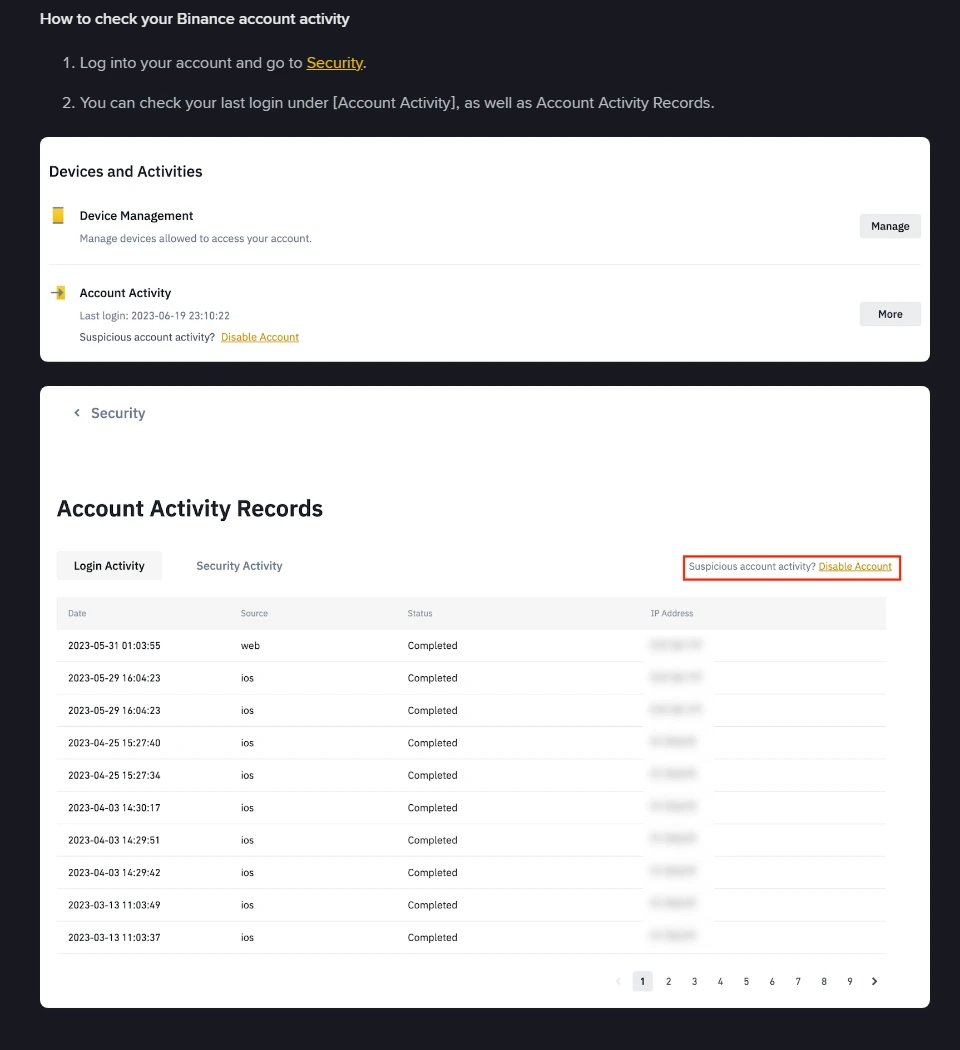
Binance säkerhetsblogg, hämtad 2026-09-29.
Gå igenom Login Activity först och leta efter inloggningar på tider då du sov eller arbetade, och efter en Source du inte använder — står det "android" men du bara har iPhone är det ett konkret spår. Byt sedan till Security Activity: där syns ändringar av lösenord, 2FA, mejladress och uttagsadresser. En angripare som tagit sig in ändrar ofta säkerhetsinställningar före första uttaget, så ändringar du inte känns vid är allvarligare än en enstaka udda inloggning.
Binance råd i samma blogg är att dokumentera allt du inte känner igen: "Be sure to carefully document any actions or modifications that you don't recognize." Ta skärmbilder redan nu, med datum och tid synliga. Loggar kan rulla vidare, och du kommer att behöva dem både mot supporten och mot polisen.
Hittade du något? Gör i den här ordningen
- Byt lösenord först. Det stänger den som är inne, men det kostar tid: Binance skriver att uttag, P2P-försäljning, betaltjänster och interna överföringar är avstängda i 24 timmar efter ett lösenordsbyte. Det är en säkerhetsspärr, inte ett fel — och den gäller även dig.
- Ta bort okända enheter i Device Management, så att en sparad session inte lever vidare.
- Kontrollera uttagsadresserna. Binance whitelist-funktion kräver mejlbekräftelse för varje ny adress, vilket är just det som skyddar vid obehörig åtkomst. Står det en adress du inte lagt till — utgå från att kontot är komprometterat.
- Stäng av kontot om du är osäker. Hjälpsidan "How to Disable My Binance Account" inleds med att du kan stänga av kontot om du ser misstänkt aktivitet, för att skydda dina tillgångar. Det går via [Manage Account] – [Disable Account] i appen eller Account Management på webben.
- Kontakta supporten via kontot, inte via ett nummer eller en chatt som någon skickat till dig.
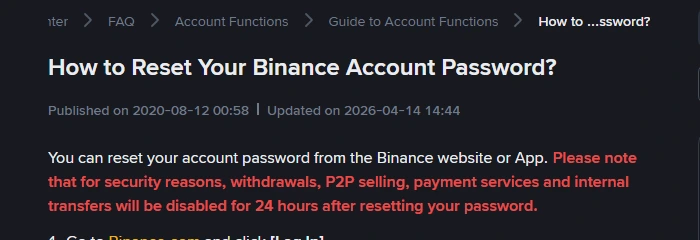
Binance hjälpcenter, hämtad 2026-09-29.
Det här kan du inte begära av plattformen
Många hoppas att Binance ska frysa mottagarens konto eller lämna ut vem som stod bakom en IP-adress. Den vägen finns, men den går inte via dig. Binance system för sådana förfrågningar, Law Enforcement Request System, har rubriken "For Government and Law Enforcement Agencies only" — myndigheter skickar in ärenden, privatpersoner kan inte göra det. Praktiskt innebär det att din polisanmälan är det som öppnar dörren, inte ditt supportärende.
Polisanmälan i Sverige: det heter dataintrång
Att någon tagit sig in på ett konto utan lov är ett eget brott i Sverige. Polisens sida om dataintrång inleds: "Har någon tagit sig in i din dator eller tagit över ditt Facebook-konto utan lov? Då har du blivit utsatt för dataintrång. Anmäl brottet till polisen så snart du kan för att loggar och annan information inte ska hinna försvinna."
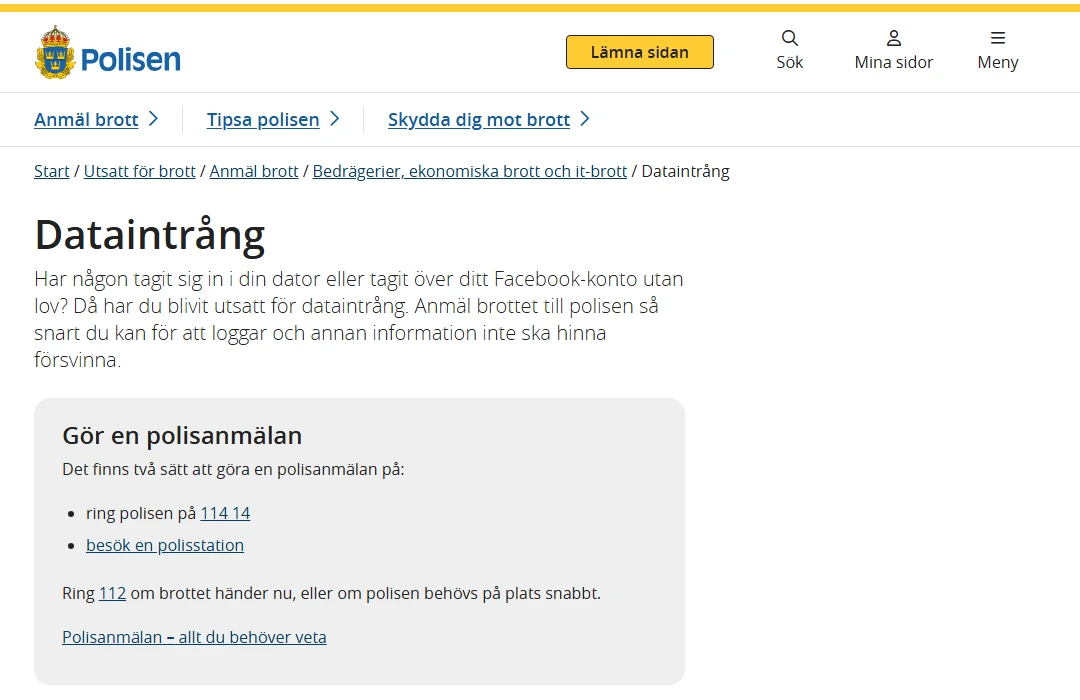
polisen.se, sidan granskad 26 maj 2026, hämtad 2026-09-29.
Anmälan görs på 114 14 eller på en polisstation; 112 gäller om brottet pågår just nu. Polisen ger två konkreta råd inför anmälan: spara alla underlag digitalt — skärmbilder, filer, bilder, mejl — och anmäl snabbt, eftersom loggar och annan it-relaterad information kan vara svår att få tag i om det gått för lång tid. Har pengar försvunnit är det också ett bedrägeri, men börja med dataintrånget: det är den rubriken som beskriver själva intrånget.
Minska risken att det händer igen
Efter städningen är det två saker som gör mest skillnad. Det första är att inte låta 2FA ligga på en enhet du håller på att göra dig av med — när du byter telefon finns en ordning som gör att du inte blir utelåst, och den går vi igenom i guiden om så flyttar du 2FA och passkey när du byter telefon. Det andra är att aldrig godkänna en inloggning eller lämna en engångskod för att någon ringer och ber om det. Ett samtal från "Binance support" som du inte har bokat är enligt Binance egen beskrivning ett bedrägeri; hur du kontrollerar ett sådant samtal står i guiden om hur du avgör om supportsamtalet är bedrägeri.
Ska du sätta upp ett nytt konto efter det här — eller hjälpa någon annan att göra det — är det värt att läsa villkoren på registreringssidan innan du klickar, inte efter. Vår genomgång av Binance-koden BNB986 och vad som faktiskt visas vid registrering tar upp vad du bör kontrollera på plats.
Vanliga frågor
Jag ser en okänd stad i kolumnen Location — är jag hackad?
Inte nödvändigtvis. Orten härleds från IP-adressen och påverkas av mobilnät, VPN och operatörers utgångspunkter. Titta i stället på enhetstypen och datumet: en enhet du aldrig ägt, eller en inloggning en tid då du inte var inloggad, är starkare tecken.
Räcker det att ta bort enheten?
Det stänger den enheten — Binance skriver att en borttagen enhet inte kommer åt kontot förrän den bekräftas via e-post. Men om någon känner till ditt lösenord kan de logga in på nytt från en annan enhet. Byt lösenord också, och säkra mejlkontot, eftersom bekräftelsen går dit.
Varför kan jag inte ta ut mina pengar direkt efter lösenordsbytet?
För att uttag, P2P-försäljning, betaltjänster och interna överföringar stängs av i 24 timmar efter ett lösenordsbyte. Spärren träffar även en angripare som hunnit byta lösenordet före dig, vilket är hela poängen med den.
Kan Binance spåra vem som loggade in?
Sådana uppgifter lämnas ut till myndigheter genom Binance system för brottsbekämpande myndigheter, som uttryckligen endast är till för myndigheter. Du som privatperson polisanmäler och lämnar din dokumentation dit.
Källor och kontrolldatum
Alla sidor nedan lästes och kontrollerades 2026-09-29. Binance hjälpsidor och blogg visas på engelska från Sverige.
- Binance: Stay Safe: What to Do if Your Account Gets Compromised — vägen till Device Management och Account Activity
- Binance: 14 Tips to Secure Your Binance Account — borttagna enheter och whitelist
- Binance hjälpcenter: How to Reset Your Binance Account Password? — uppdaterad 2026-04-14, 24-timmarsspärren
- Binance hjälpcenter: How to Disable My Binance Account — uppdaterad 2025-11-23
- Binance: Law Enforcement Request System
- Polisen: Dataintrång — granskad 26 maj 2026